Stel Newsbit in als voorkeursbron
Zie onze artikelen vaker bovenaan in Google Nieuws en Top Stories. Eén keer instellen, altijd als eerste op de hoogte.


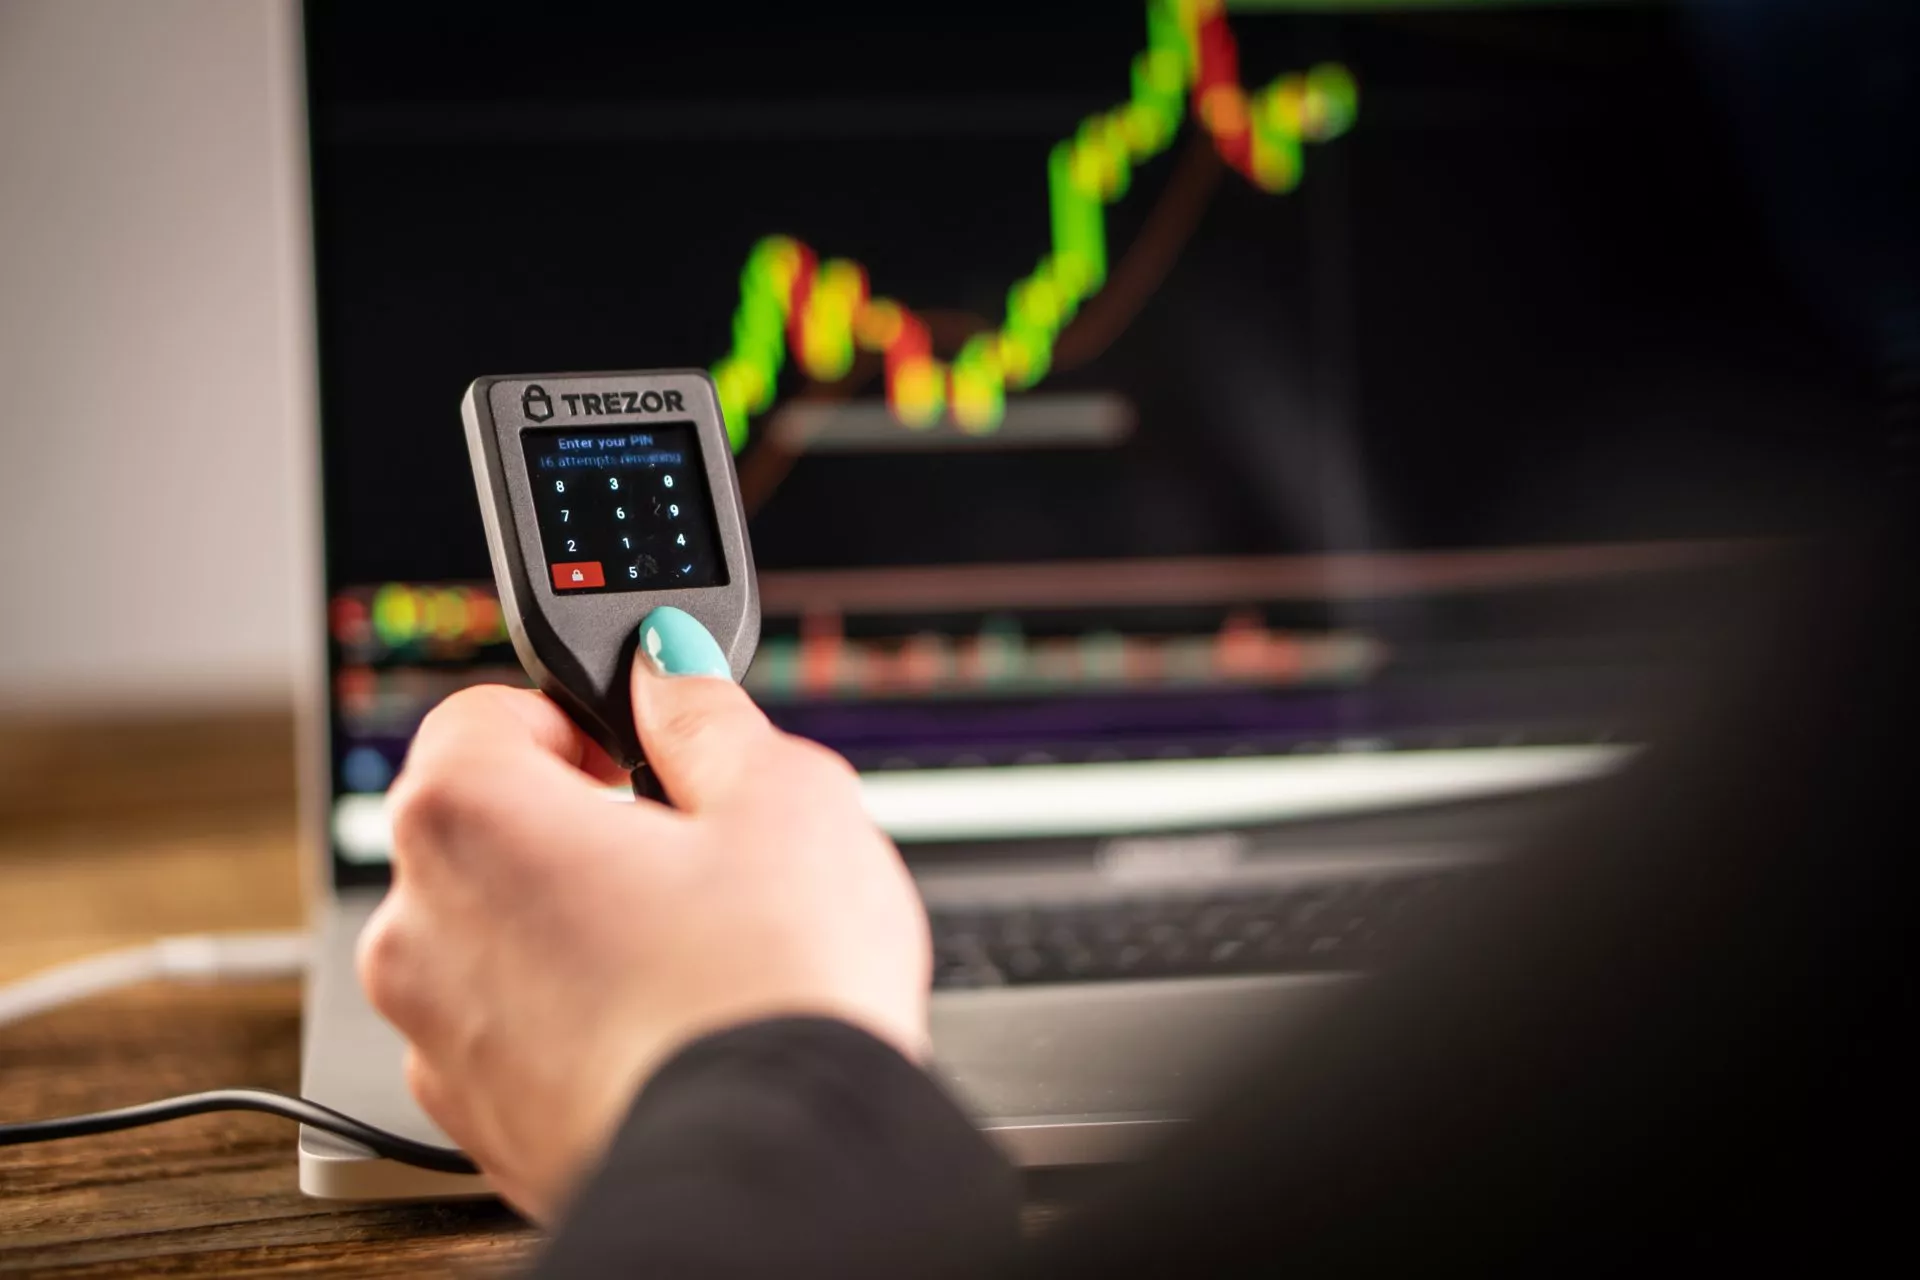
De crypto wallet provider Trezor heeft een waarschuwing naar zijn gebruikers gestuurd. Er zou namelijk een nieuwe phishing-aanval rondgaan die zich richt op het stelen van hun privésleutels en daarmee hun crypto-investering(en).
Op 28 februari waarschuwde Trezor via Twitter gebruikers voor een actieve phishing-aanval. Deze aanval is bedoeld om geld van investeerders te stelen door hen te verleiden de herstelzin van hun crypto-wallet in te voeren op een nep-Trezor-website.
De phishing-campagne omvat dat aanvallers zich voordoen als Trezor en slachtoffers benaderen via telefoontjes, sms’jes of e-mails. Ze beweren dat er sprake is van een beveiligingslek of verdachte activiteit op het Trezor-account van het slachtoffer.
“Trezor Suite heeft onlangs een beveiligingsinbreuk doorstaan, neem aan dat al uw activa kwetsbaar zijn”, luidt het nepbericht, waarin gebruikers worden uitgenodigd om een phishing-link te volgen om hun Trezor-apparaat te “beveiligen”. Dit blijkt echter een grote scam te zijn.
Trezor vroeg dan ook via Twitter om deze berichten te negeren. Ze benadrukte hierbij dat ze nooit contact met zijn klanten zal opnemen via oproepen of sms, iets wat bij de actieve scam wel gebeurt. Het bedrijf voegde eraan toe dat Trezor geen enkel bewijs heeft gevonden van een datalek.
Naar verluidt is de scam live sinds ongeveer 27 februari van dit jaar. Gebruikers worden onbewust doorgestuurd naar een domein van de hackers, waar vervolgens gevraagd wordt om hun herstelzin in te voeren. Het domein biedt een perfect gemaakte nep-Trezor-website die gebruikers vraagt om hun wallet te beveiligen door op een knop met de tekst “Start” erin te klikken.
Nadat gebruikers op de knop “Start” hebben geklikt, wordt hen gevraagd de herstelzin voor hun cryptocurrency-wallet op te geven.
De privésleutels, ook wel bekend als de herstelzin van de wallet, vormen het belangrijkste element van zelfbeheer bij het bewaren van cryptovaluta op een software- of hardware-wallet die niet in beheer is bij derden, oftewel “uw eigen bank zijn”. Het veiligstellen van de herstelzin is veel belangrijker dan het beveiligen van de hardware-wallet, omdat zodra de privésleutels in handen van kwaadwillenden zijn, de eigenaar geen controle meer heeft over zijn of haar cryptobezit.
Kort nadat het metaverse-bedrijf The Sandbox op 26 februari te maken kreeg met een datalek, waarbij een phishing-e-mail naar gebruikers werd gestuurd, kwam het nieuws van de laatste phishing-aanval tegen klanten van Trezor.
Dit is niet de eerste keer dat Trezor-wallets het doelwit zijn van phishing-aanvallen. In april 2022 werden Trezor-gebruikers benaderd door aanvallers die zich voordeden als het bedrijf en hen verzochten een valse Trezor-app te downloaden.
In 2020 kreeg Ledger als slot ook te maken met een enorm datalek, waarbij aanvallers persoonlijke informatie van meer dan 270.000 Ledger-klanten wisten te stelen en vervolgens openbaar maakten.

Drift probeert 295 miljoen dollar na een enorme cryptohack terug te halen, terwijl miljoenen zijn bevroren en onderzoekers gestolen Ethereum volgen.
BNY praat met Kraken-moederbedrijf Payward over samenwerking rond digitale activa, betalingen en infrastructuur, kort na de grote deal met Nasdaq.

September werd de slechtste hackmaand van 2026 voor crypto, met ruim 768 miljoen dollar schade en grote aanvallen op platforms.

Nieuwe box 3-plannen kunnen honderdduizenden beleggers raken en gevolgen hebben voor Nederlanders met aandelen, spaargeld en crypto.

Een crypto analist verwacht dat sommige XRP-bezitters dit jaar financieel kunnen binnenlopen als de XRP koers sterk blijft stijgen.

Bernstein verwacht dat de goudprijs in 2030 kan stijgen naar 5.600 dollar, ondanks hogere rentes en tegenwind van de Fed.