Stel Newsbit in als voorkeursbron
Zie onze artikelen vaker bovenaan in Google Nieuws en Top Stories. Eén keer instellen, altijd als eerste op de hoogte.


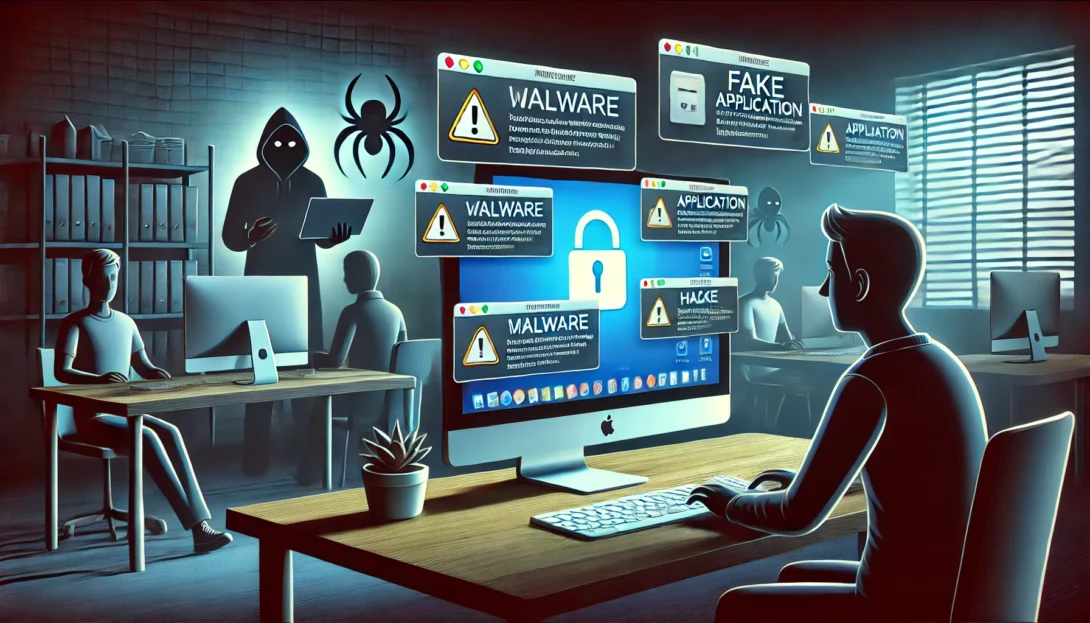
Een alarmerende Mac-malware-aanval is aan het licht gekomen, waarbij gratis versies van populaire apps zoals het schermopnameprogramma Loom, cryptocurrency-manager LedgerLive en de MMO-game Black Desert Online worden gebruikt om nietsvermoedende gebruikers te misleiden.
De aanval lijkt goed georganiseerd te zijn, met nep-Mac-app-aanbiedingen die worden gepromoot via legitiem ogende Google-advertenties en phishing-e-mails.
De malwarecampagne werd ontdekt door Moonlock, een cybersecuritygroep binnen MacPaw, de ontwikkelaar van de CleanMyMac-app. Volgens Moonlock leek de aanval in eerste instantie alleen gericht op een imitatie van Loom.
“Bij Moonlock Lab hebben we onlangs een geavanceerde en alarmerende dreiging ontdekt die zich verspreidt via door Google gesponsorde URL’s. Deze stealer-malware richt zich op macOS en doet zich voor als de populaire applicatie Loom,” aldus een woordvoerder van Moonlock.
Het onderzoek begon toen een Google-advertentie opdook die de officiële Loom-app leek te promoten. Hoewel de advertentie legitiem oogde en gebruikers verleidde om te klikken, bleek de link kwaadaardig te zijn.
Verder onderzoek toonde aan dat advertenties en promoties voor andere apps ook werden gebruikt om dezelfde malware te verspreiden. Tot de getroffen apps behoren onder andere:
Eén van de phishingcampagnes richt zich specifiek op YouTube-makers en biedt hen een zogenaamde makerspecifieke downloadlink voor Black Desert Online.
De LedgerLive-link is bijzonder gevaarlijk omdat deze bij download de echte app vervangt, waardoor aanvallers toegang kunnen krijgen tot de cryptocurrency-wallets van slachtoffers en deze kunnen leegtrekken. De kwaadaardige kloon bootst het uiterlijk en de functionaliteit van de legitieme app nauwkeurig na, wat het voor gebruikers moeilijk maakt om de inbreuk te detecteren.
De malware kan onder andere bestanden, hardware-informatie, wachtwoorden, browsergegevens en sleutelhanger-dumpreferenties stelen.
Er wordt gedacht dat een goed georganiseerde groep, bekend als Crazy Evil, achter deze campagne zit.
Gebruikers worden geadviseerd om alleen apps te downloaden van de Mac App Store of vertrouwde ontwikkelaarssites en om te controleren of de URL niet verandert naar een ander domein wanneer zij op de downloadlink klikken.

Britse weduwe verliest bijna 690.000 pond door Bitcoin, recovery fraude en een vermeend AI handelsplatform dat enorme rendementen beloofde aan haar.

Drift probeert 295 miljoen dollar na een enorme cryptohack terug te halen, terwijl miljoenen zijn bevroren en onderzoekers gestolen Ethereum volgen.
BNY praat met Kraken-moederbedrijf Payward over samenwerking rond digitale activa, betalingen en infrastructuur, kort na de grote deal met Nasdaq.

Nieuwe box 3-plannen kunnen honderdduizenden beleggers raken en gevolgen hebben voor Nederlanders met aandelen, spaargeld en crypto.

Bernstein verwacht dat de goudprijs in 2030 kan stijgen naar 5.600 dollar, ondanks hogere rentes en tegenwind van de Fed.
ASML vormt mogelijk een bedreiging voor Besi. Bank of America waarschuwt voor concurrentie op de belangrijke markt voor hybrid bonding.