Stel Newsbit in als voorkeursbron
Zie onze artikelen vaker bovenaan in Google Nieuws en Top Stories. Eén keer instellen, altijd als eerste op de hoogte.


In een verontrustende ontwikkeling is onlangs een schadelijke software ontdekt op Apple’s macOS-besturingssysteem, die naar verluidt wordt geassocieerd met de beruchte Noord-Koreaanse hackgroep Lazarus. Deze malware lijkt specifiek gericht te zijn op blockchain-ingenieurs die werkzaam zijn bij een cryptocurrency-uitwisselingsplatform. De dreiging werpt opnieuw vragen op over de veiligheid van digitale activa en de voortdurende cyberbeveiligingsuitdagingen waarmee de cryptocurrency-industrie wordt geconfronteerd.
De malware, genaamd “KandyKorn,” die is ontdekt op macOS, blijkt een verraderlijke achterdeur te zijn met veelzijdige functionaliteiten. Volgens een grondige analyse door Elastic Security Labs kan deze kwaadaardige software gegevens ophalen, mappen weergeven, bestanden uploaden en downloaden, veilig verwijderen, lopende processen beëindigen en opdrachten uitvoeren.
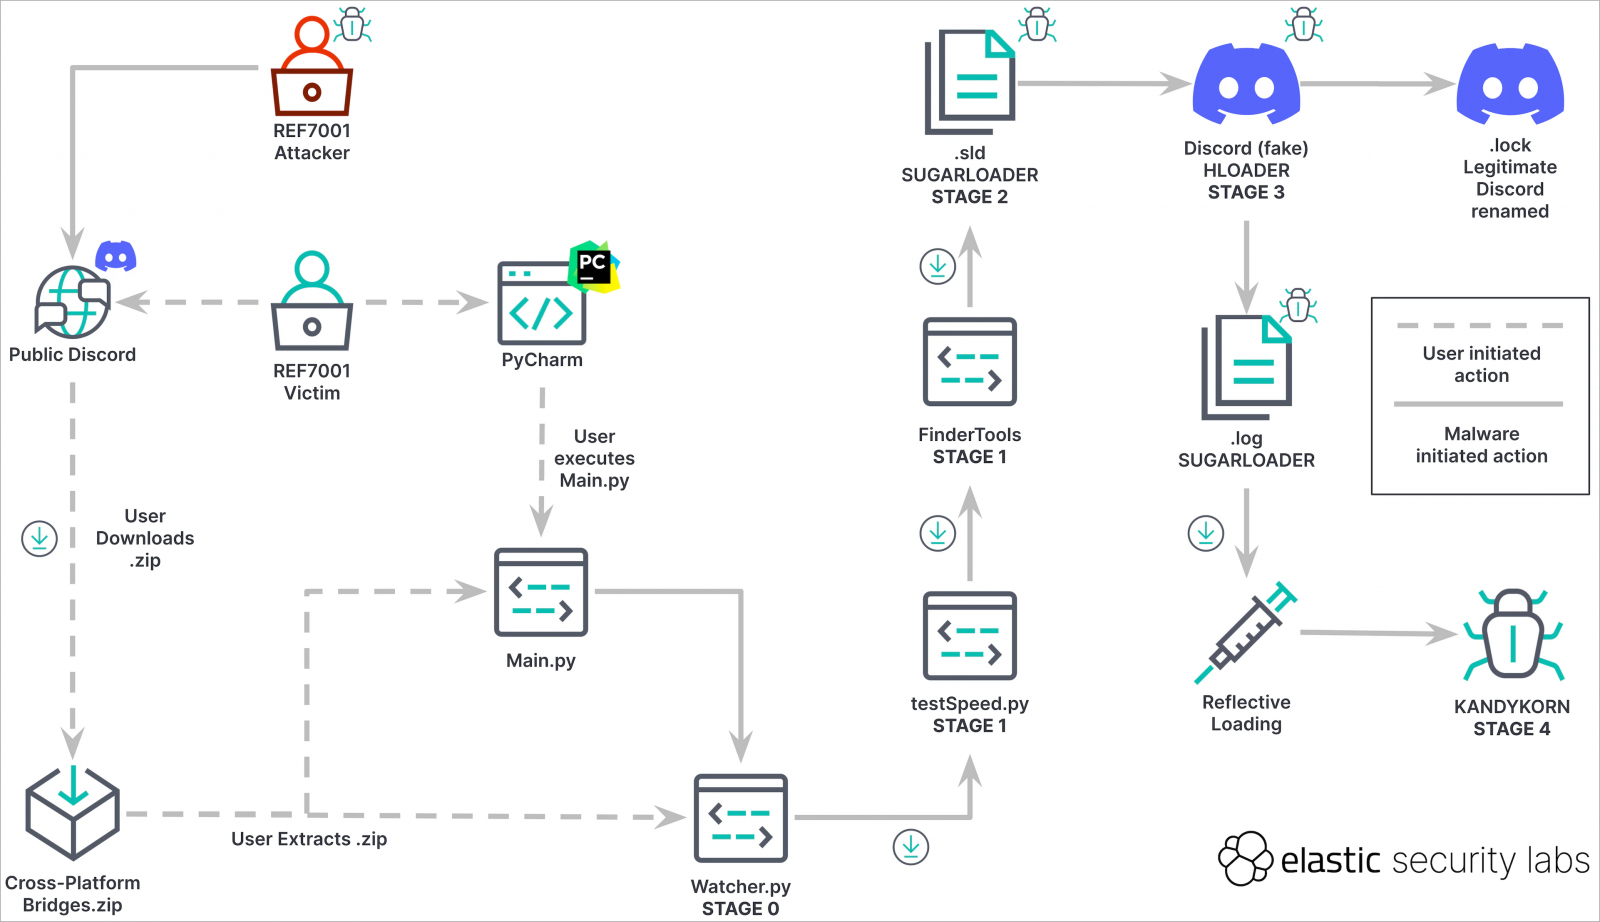
In het bovenstaande diagram worden de procedures beschreven die de malware volgt om computers van gebruikers te besmetten en over te nemen. In eerste instantie verspreidden de aanvallers modules die zijn gebaseerd op Python via Discord-kanalen, waarbij ze zich voordeden als actieve leden van de gemeenschap.
De social engineering-aanvallen hebben als doel om leden van de gemeenschap te misleiden tot het downloaden van een bedrieglijk ZIP-archief met de naam ‘Cross-platform Bridges.zip’. Dit archief doet zich voor als een arbitragebot, bedoeld voor het automatisch genereren van winst. Echter, bij het openen van het bestand worden er maar liefst dertien kwaadaardige modules geïmporteerd, die samenwerken om gegevens te stelen en te manipuleren. Het rapport merkte op:
Opvallend was de techniek die de bedreigingsacteur gebruikte om persistentie op macOS te bereiken, een methode die we voorheen niet hadden waargenomen, bekend als ‘executiestroomkaping’.
Onlangs heeft een aanval plaatsgevonden op Unibot, een veelgebruikte Telegram-bot die wordt ingezet voor het uitvoeren van transacties op de gedecentraliseerde Uniswap-beurs, wat resulteerde in een scherpe daling van de tokenprijs met maar liefst 40% binnen slechts één uur. Blockchain-analysebedrijf Scopescan bracht Unibot-gebruikers op de hoogte van een voortdurende inbreuk, die later werd bevestigd door een officiële bron:
Wij hebben te maken gehad met een exploit in verband met token-goedkeuring op onze nieuwe router en hebben daarom onze router tijdelijk stilgelegd om het probleem aan te pakken.
Unibot heeft de toezegging gedaan om alle gebruikers te vergoeden die financiële verliezen hebben geleden als gevolg van deze contractinbreuk.

TRM Labs helpt opsporingsdiensten wereldwijd gestolen crypto sneller op te sporen. Het Beacon Network heeft al miljoenen aan verdachte tegoeden tegengehouden.

Na de Binance-hack waarschuwt CertiK voor risico’s bij cryptobeurzen. Harde limieten op online wallets moeten toekomstige miljardenverliezen helpen voorkomen en beperken.

Grote Nederlandse websites verspreidden schadelijke software via advertenties. Vooral iPhone-gebruikers lopen risico, mogelijk ook mensen met cryptomunten.

Cathie Wood verhandelt voor 437 miljoen dollar aan aandelen tijdens een beursdaling. Ze koopt Nvidia en SpaceX, maar verkoopt Broadcom.
Handelslegende Peter Brandt voorziet een 30-jaarsrente van 7 procent in de Verenigde Staten. Wat betekent dat voor de financiële markten? Crash aanstaande?

De Tweede Kamer stemt in met het nieuwe box 3-plan. Cryptobeleggers blijven voorlopig jaarlijks belasting betalen over ongerealiseerde koerswinsten.